Como Descobrir se Sua Senha Já Vazou na Internet
Existe uma chance real de que, agora mesmo, alguma senha que você usa — talvez até a mesma que você usa em vários serviços diferentes — já esteja circulando publicamente na internet, disponível para qualquer pessoa que souber onde procurar. Não porque você fez algo errado. Mas porque alguma empresa que armazenava seus dados, em algum momento, sofreu um vazamento — e você provavelmente nunca ficou sabendo.
Vazamentos de dados em massa se tornaram tão comuns que existe até uma ferramenta gratuita, usada e reconhecida internacionalmente como referência confiável, criada especificamente para você verificar isso em segundos. Hoje vamos entender como esses vazamentos acontecem, como verificar se algum dos seus dados já foi exposto, e o que fazer imediatamente se descobrir que sim.
Como os vazamentos realmente acontecem
A maioria das pessoas imagina que ser “hackeado” significa alguém mirando especificamente em você. Na realidade, a grande maioria dos casos funciona de forma completamente diferente. Um vazamento de dados acontece quando uma empresa — uma rede social, um serviço de e-mail, um site de compras, qualquer plataforma que armazena informações de usuários — sofre uma invasão nos seus próprios sistemas de segurança. Os criminosos, ao invadirem, conseguem acesso a bancos de dados inteiros: e-mails, senhas, e às vezes informações ainda mais sensíveis como CPF ou dados de cartão.
Esses dados roubados frequentemente acabam sendo comercializados ou compartilhados publicamente em fóruns especializados na internet. O ponto crucial é este: você não precisa ter feito nada de errado para ter seus dados vazados. Você pode ter usado uma senha forte, ter sido extremamente cuidadoso, e mesmo assim ter seu e-mail e senha expostos — simplesmente porque a empresa em que você confiou seus dados sofreu uma falha de segurança completamente fora do seu controle. E o volume desses vazamentos é impressionante: existem bilhões de combinações de e-mail e senha já expostas publicamente, acumuladas ao longo de anos, catalogadas em bases de dados especializadas.
A ferramenta que virou referência mundial
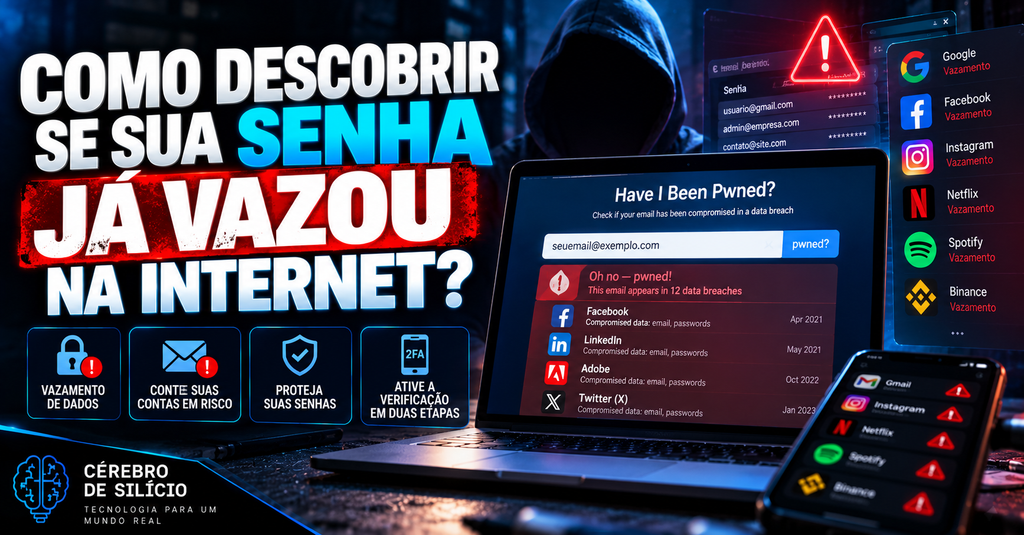
Existe um site chamado Have I Been Pwned — que, apesar do nome informal em inglês, é reconhecido internacionalmente como fonte segura e confiável para verificar vazamentos de dados. O site consolida informações de centenas de vazamentos documentados publicamente, permitindo que qualquer pessoa digite seu e-mail e descubra, em segundos, se ele apareceu em algum desses vazamentos conhecidos. O funcionamento é simples: você digita seu endereço de e-mail e a ferramenta informa se ele consta em alguma das bases catalogadas — geralmente mostrando de quais serviços específicos os dados vazaram e quando isso aconteceu.
Uma característica importante que reforça a confiabilidade da ferramenta é que ela não pede sua senha para fazer a verificação — apenas o e-mail. Isso é relevante porque desconfiar de qualquer site que peça sua senha para “verificar vazamentos” é uma regra de segurança fundamental: ferramentas legítimas não precisam da sua senha atual para confirmar se ela apareceu num vazamento público. O serviço também oferece um recurso de notificação — você pode se cadastrar para receber um alerta automático caso seu e-mail apareça em algum vazamento futuro, sem precisar verificar manualmente.
Se você prefere ver o processo em detalhes antes de fazer a verificação, gravei um vídeo completo sobre esse tema no canal:
👉 Assista ao vídeo: Como descobrir se sua senha já vazou na internet
O que fazer se você descobrir um vazamento
Se a verificação mostrar que seu e-mail apareceu em algum vazamento, aqui está o que fazer, em ordem de prioridade. Primeiro: identifique quais serviços foram afetados — a ferramenta geralmente informa de quais plataformas específicas os dados vazaram, o que ajuda a priorizar onde trocar a senha com mais urgência. Segundo: troque imediatamente a senha das contas afetadas. E aqui vem o ponto mais crítico: se você usa a mesma senha, ou uma senha muito parecida, em outros serviços diferentes, troque também nesses lugares. Esse é exatamente o motivo pelo qual reutilizar senhas é uma das práticas mais arriscadas em segurança digital — um único vazamento pode comprometer múltiplas contas ao mesmo tempo, através de um ataque conhecido como credential stuffing, onde criminosos testam automaticamente a mesma combinação de e-mail e senha em centenas de outros serviços.
Terceiro: ative a autenticação em duas etapas em todas as contas importantes que oferecem esse recurso. Mesmo que uma senha seja comprometida no futuro, essa camada adicional dificulta drasticamente o acesso não autorizado. Quarto: use um gerenciador de senhas — essa é, sinceramente, a solução mais eficaz para o problema de fundo. Um gerenciador gera e armazena senhas únicas e complexas para cada serviço, e você só precisa memorizar uma senha mestra forte. Quinto: monitore atividades suspeitas nas contas afetadas — login de localizações desconhecidas, alterações que você não fez, ou notificações de acesso que não reconhece.
Como criar senhas que realmente protegem você
Vale desmistificar o que realmente torna uma senha segura, porque muita gente ainda segue regras ultrapassadas. Tamanho importa mais do que complexidade excêntrica — uma senha longa, com várias palavras aleatórias combinadas, é geralmente mais difícil de quebrar do que uma senha curta cheia de símbolos difíceis de lembrar. Especialistas em segurança recomendam cada vez mais o uso de frases-senha: combinações de palavras não relacionadas entre si, que são simultaneamente longas, difíceis de adivinhar, e mais fáceis de memorizar. Nunca reutilize a mesma senha em serviços diferentes — é a prática individual que mais amplifica o dano de qualquer vazamento futuro. E evite informações pessoais óbvias: data de nascimento, nome de familiares ou sequências numéricas simples continuam sendo, ano após ano, as combinações mais testadas por criminosos em ataques automatizados.
O ponto que muda tudo
O problema nunca foi você ser hackeado individualmente. O problema é a reutilização de senhas transformando o vazamento de uma empresa em uma porta aberta para todas as outras contas da sua vida. Um vazamento isolado, numa única plataforma, seria um incidente contido. O que transforma isso numa ameaça real e generalizada é o hábito extremamente comum de usar a mesma senha — ou variações previsíveis dela — em dezenas de serviços diferentes. É essa repetição que dá aos criminosos uma vantagem estrutural: eles não precisam invadir cada conta individualmente, só precisam de um vazamento em qualquer lugar onde você usou a mesma combinação.
Descobrir que seus dados já vazaram não é motivo de pânico. É simplesmente a realidade estatística de viver numa era onde praticamente todo mundo, cedo ou tarde, aparece em algum vazamento de alguma empresa. O que separa quem fica vulnerável de quem fica protegido não é nunca ter vazado — é o que você faz depois de descobrir. Verifique seu e-mail agora, troque as senhas reutilizadas, adote um gerenciador e ative a autenticação em duas etapas em tudo que for importante. Essas quatro ações, feitas hoje, mudam completamente o seu nível de exposição.
Veja nosso Guia Completo de Segurança Digital
Visite nosso canal no YouTube: Cérebro de Silício