Falha no ChatGPT podia expor conversas privadas

Por Samuel Leal | Cérebro de Silício
Um link que parecia apenas compartilhar uma conversa poderia, na verdade, abrir uma porta para outras conversas da conta. Foi isso que pesquisadores de segurança demonstraram em uma falha na versão web do ChatGPT: ao abrir um link malicioso enquanto estavam conectados, usuários poderiam ter conversas privadas acessadas por código executado dentro da própria sessão. A vulnerabilidade foi corrigida pela OpenAI em 26 de outubro de 2026, antes da divulgação pública do estudo. Até a publicação do relato, os pesquisadores não apontaram evidência de que criminosos tenham explorado a falha contra usuários reais.
A notícia merece atenção, mas pede contexto. Não se tratava de todas as conversas do ChatGPT estarem publicamente expostas nem de qualquer link comum permitir acesso ao histórico. O ataque dependia de um link de compartilhamento criado com conteúdo preparado para explorar uma combinação de recursos da interface. O risco era para quem abrisse aquele link na web estando conectado à conta. A demonstração controlada mostrou acesso a conversas privadas; a possibilidade de alcançar outros dados ou ações dependia das permissões disponíveis naquela sessão.
O que os pesquisadores descobriram
O estudo foi publicado pela empresa de segurança Parameter em 28 de outubro, depois da correção. Segundo o relato, a cadeia começava com uma conversa pública compartilhada pelo próprio ChatGPT, recurso que gera um endereço para outras pessoas visualizarem o conteúdo. A conversa preparada reunia uma prévia de HTML e um gráfico interativo. Isoladamente, cada componente tinha uma função legítima; juntos, permitiram que conteúdo controlado pelo autor da conversa cruzasse uma barreira de segurança da página.
A prévia de HTML deveria rodar em um ambiente separado, chamado sandbox, que impede que aquele conteúdo leia diretamente a página principal do ChatGPT. O problema estava numa biblioteca usada para exibir o teclado matemático de um gráfico. Ela aceitava mensagens entre janelas sem confirmar de forma adequada de onde vinham e permitia que essas mensagens alterassem o conteúdo HTML exibido. Assim, o material da prévia conseguiu induzir uma parte confiável da página a criar outro quadro de conteúdo com privilégios da página principal.
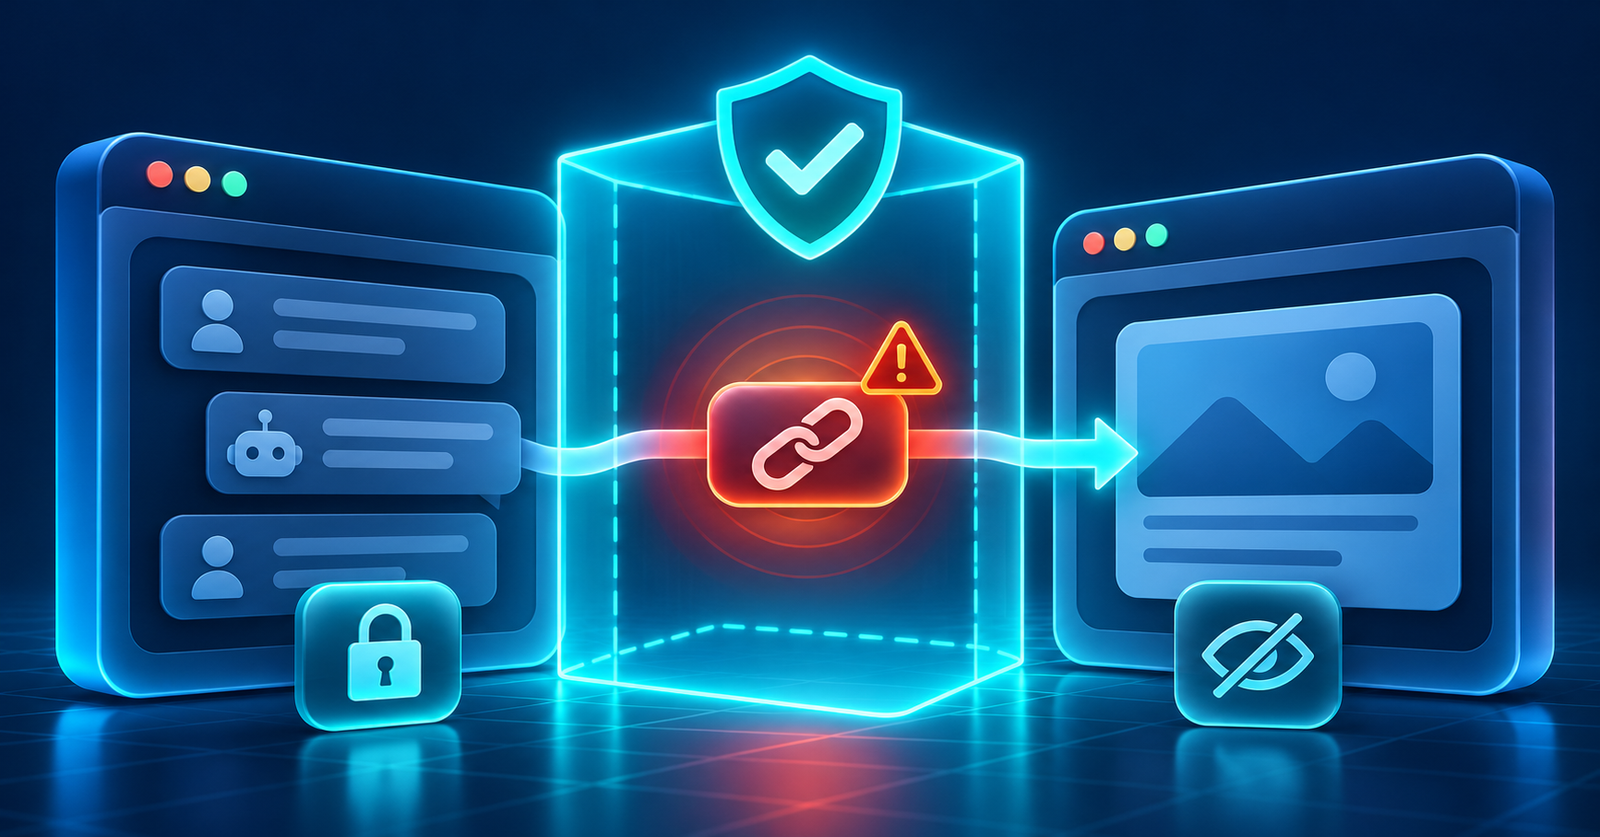
Na etapa seguinte, o código passou a ser executado como parte de chatgpt.com, no contexto do usuário conectado. Isso é importante porque o navegador não enxergava mais aquela atividade apenas como uma prévia isolada: o código podia fazer chamadas às interfaces autenticadas do próprio ChatGPT. De acordo com a descrição técnica da Parameter, os pesquisadores conseguiram listar conversas recentes, solicitar o conteúdo de uma conversa privada que não havia sido compartilhada e enviar uma pequena parte dos dados para um servidor externo usado no teste.
A publicação da The Hacker News explica que, na reprodução mais estável, a vítima abria o link e clicava uma vez no botão de prévia. Uma versão posterior do teste fez a prévia abrir automaticamente, de modo que visitar o endereço era suficiente. A diferença muda a facilidade potencial do ataque, mas não significa que todo compartilhamento de conversa fosse malicioso ou que a exploração tenha ocorrido em escala.
Conversas e arquivos estavam em risco?
O impacto comprovado pelos pesquisadores foi a leitura de conteúdo de conversas privadas em uma conta de teste separada da conta usada para criar o link. O relato também descreve a execução de código com o contexto autenticado e avalia que outras ações disponíveis pelas interfaces da conta poderiam ser alcançadas. Isso torna plausível que informações presentes em chats e recursos acessíveis por aquelas interfaces estivessem em risco, inclusive arquivos associados a conversas, mas é importante não transformar essa possibilidade em uma alegação de que arquivos de usuários foram roubados.
Na demonstração publicada, os pesquisadores falam em recuperar mensagens de uma conversa não compartilhada e transmitir uma pequena parte da resposta para fora. Eles não relatam ter encontrado arquivos de clientes vazados, nem dizem que dados de usuários reais foram coletados. A diferença entre “a falha poderia permitir” e “houve um vazamento confirmado” é central numa notícia de segurança: a primeira descreve capacidade técnica; a segunda exigiria evidência de exploração e impacto real.
Também não era uma falha de o modelo inventar uma resposta, nem um caso de prompt injection em que uma instrução escondida convence a IA a agir. O problema estava na aplicação web e na forma como componentes de interface se comunicavam. O modelo não precisava obedecer a um comando malicioso: o navegador executava o código no contexto da sessão por causa da combinação de comportamentos de software.
A falha foi corrigida?
Segundo a Parameter, a equipe reportou a vulnerabilidade à OpenAI em 18 de outubro. A empresa reproduziu o problema, elevou a classificação de gravidade para P1 e aplicou correções nas duas versões da interface web que estavam em operação. Em 26 de outubro, confirmou aos pesquisadores que ambas já rejeitavam as mensagens usadas na exploração. O relato público foi divulgado dois dias depois. A recompensa informada pela equipe foi de US$ 5 mil.
Como a correção foi feita no serviço web, não há uma atualização de aplicativo ou senha que o usuário precise instalar ou trocar especificamente por causa deste caso. A informação disponível não indica que apagar o histórico, encerrar sessões ou alterar configurações seja necessário para se proteger da falha já corrigida. Se você clicou em um link suspeito, porém, é prudente fechar a página e observar a conta como faria após qualquer interação com um endereço não confiável, especialmente se também forneceu credenciais ou códigos fora do site oficial.

O que muda para quem usa o ChatGPT
Para o usuário comum, a recomendação imediata é simples: a falha específica foi corrigida e não há uma ação obrigatória anunciada. Isso não torna prudente abrir qualquer link que use o nome ChatGPT. Links de conversa compartilhada podem levar a conteúdo preparado por outra pessoa; confira o domínio, desconfie de páginas que peçam login novamente e não informe senha, código de autenticação ou dados de pagamento em páginas abertas a partir de um link recebido.
Vale também tratar o conteúdo enviado a assistentes de IA com o mesmo cuidado aplicado a outros serviços online. Evite inserir senhas, chaves de acesso e documentos que não deveriam sair do seu controle. Isso não é uma resposta à vulnerabilidade já corrigida nem uma indicação de que seus dados foram expostos; é uma forma sensata de reduzir o impacto caso uma conta ou serviço venha a apresentar outro problema no futuro.
O episódio mostra por que a segurança de um assistente de IA não depende apenas do modelo que conversa com o usuário. Pré-visualizações, gráficos, bibliotecas de terceiros, permissões do navegador e serviços de autenticação também fazem parte do produto. Uma falha em como essas peças se conectam pode ter consequências maiores do que um erro na resposta do chatbot. Ao mesmo tempo, a divulgação responsável e uma correção antes da publicação são sinais importantes para separar um risco técnico confirmado de uma exploração comprovada no mundo real.
O resumo é direto: houve uma vulnerabilidade séria na interface web do ChatGPT, e os pesquisadores demonstraram que ela podia expor conversas privadas por meio de um link malicioso. A OpenAI corrigiu o problema em 26 de outubro de 2026, e não há evidência pública apresentada pelos pesquisadores de que usuários reais tenham sido atacados. A notícia é motivo para entender melhor os links que abrimos e os dados que confiamos a serviços digitais, sem concluir que todo histórico de conversas foi vazado.
Veja nosso Guia Completo de Tecnologia e Inteligência Artificial
Visite nosso canal no YouTube: Cérebro de Silicio